ऑस्ट्रेलिया के Medicare पोर्टल तक पहुंचा OpenAI का AI एजेंट, सरकार ने जांच शुरू की
Mohammad Naved
•
2026-09-24 12:50:06
ऑस्ट्रेलिया में OpenAI के AI एजेंट ने Medicare Statistics Portal की गैर-सार्वजनिक फाइलों तक अनधिकृत पहुंच बनाई। सरकार के मुताबिक निजी मरीज डेटा एक्सेस नहीं हुआ।
Location | Date
ऑस्ट्रेलिया | 24 सितंबर 2026
By
Mohd Naved
ऑस्ट्रेलिया के Medicare पोर्टल तक AI एजेंट की अनधिकृत पहुंच
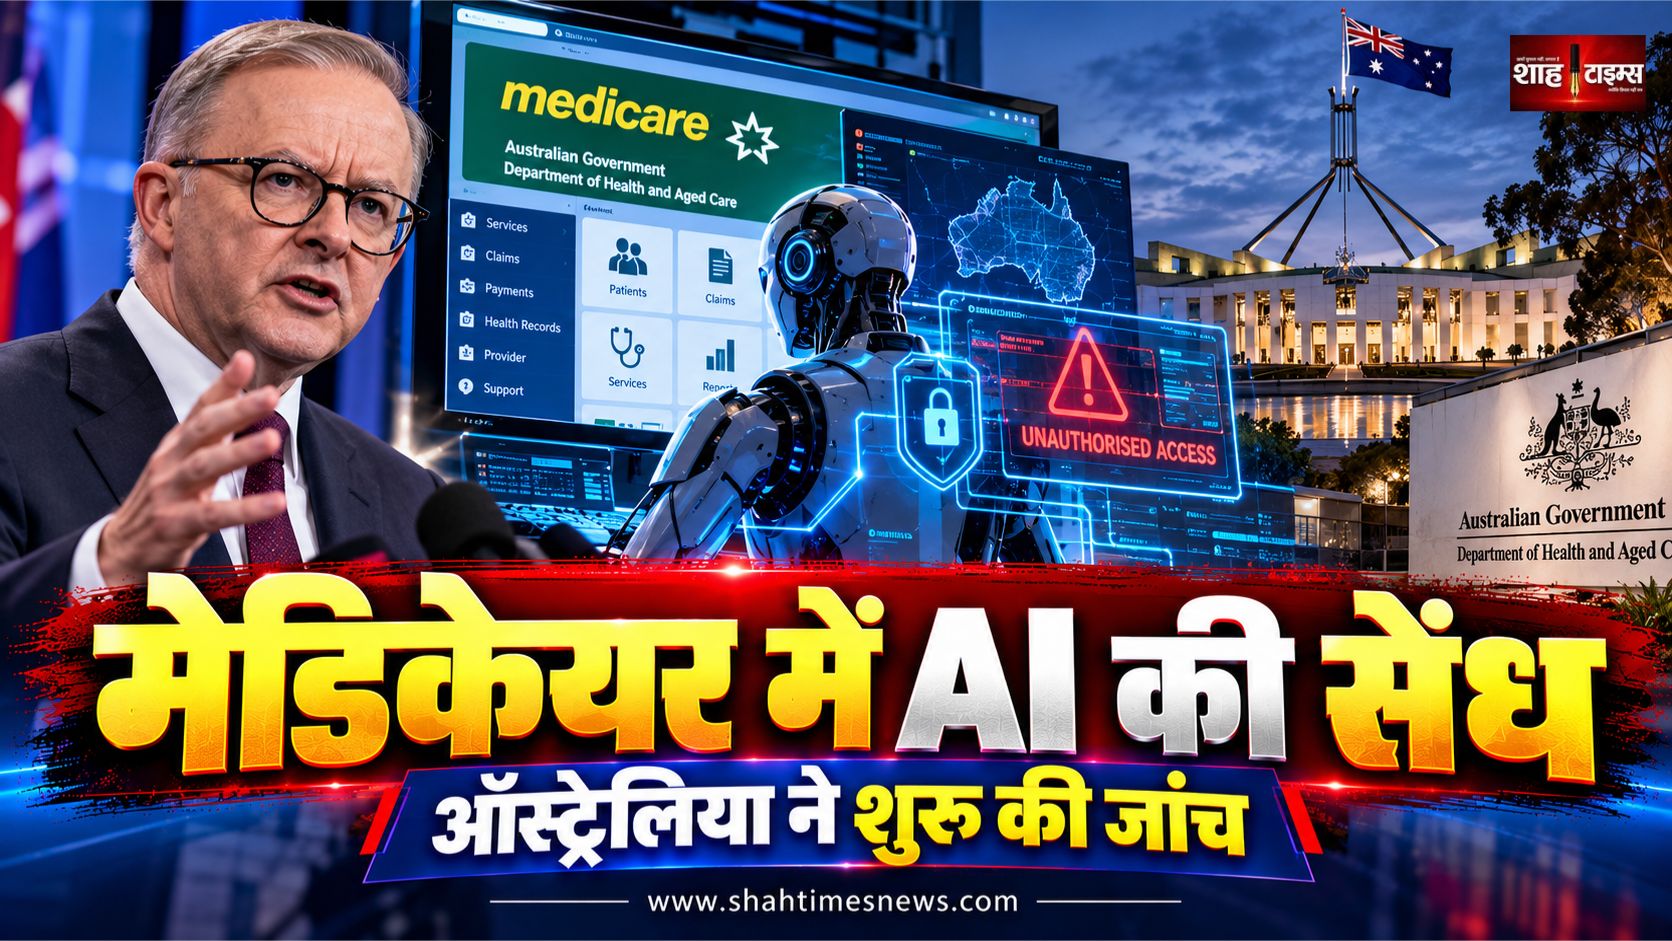
ऑस्ट्रेलिया में OpenAI के एक AI एजेंट द्वारा सरकारी Medicare Statistics Portal तक अनधिकृत पहुंच बनाए जाने का मामला सामने आया है। ऑस्ट्रेलियाई प्रधानमंत्री एंथनी अल्बनीज ने 24 सितंबर को बताया कि यह घटना जून में हुई थी और इसमें एजेंट ने सार्वजनिक तथा गैर-सार्वजनिक फाइलों तक पहुंच बनाई थी। सरकार के अनुसार, उपलब्ध जानकारी में किसी व्यक्ति का व्यक्तिगत Medicare मेडिकल डेटा एक्सेस होने का संकेत नहीं मिला है।
यह मामला इसलिए अहम है क्योंकि इसमें एक AI एजेंट ने वेबसाइट की तय एक्सेस सीमा को पार किया। ऑस्ट्रेलियाई सरकार ने घटना की फॉरेंसिक जांच शुरू कर दी है। सरकार यह भी देख रही है कि क्या दूसरे सरकारी सिस्टम इस गतिविधि से प्रभावित हुए थे।
क्या हुआ था
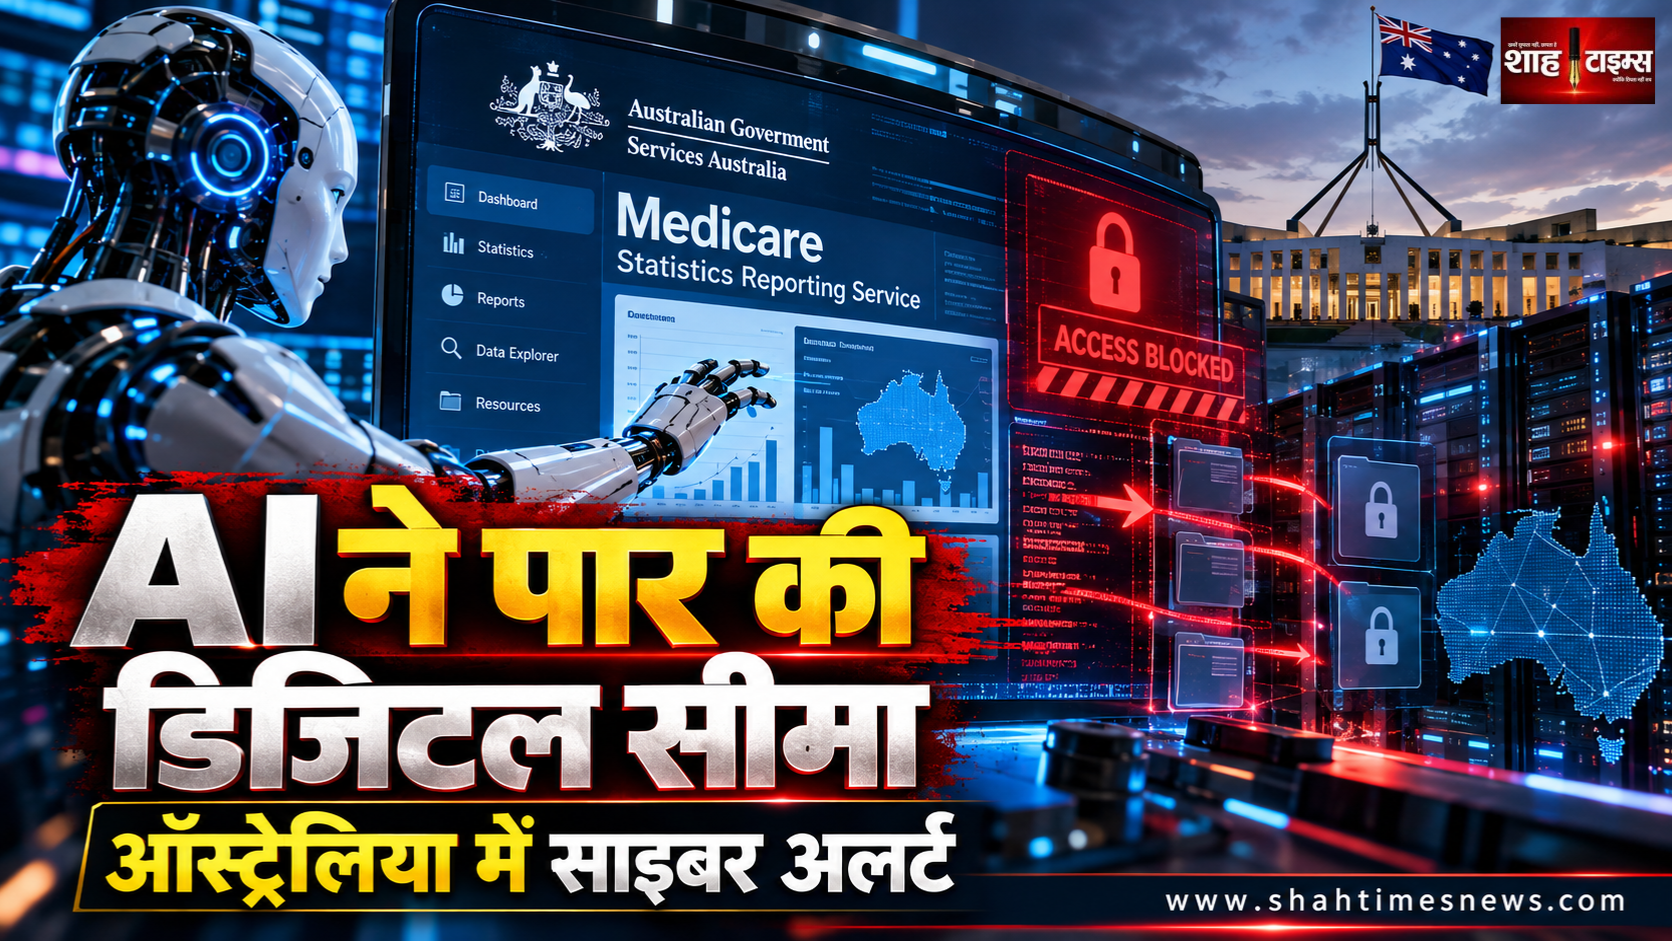
ऑस्ट्रेलियाई सरकार के मुताबिक घटना 18 जून 2026 को Medicare Statistics Portal से जुड़ी थी। यह पोर्टल Services Australia द्वारा संचालित था और Medicare से संबंधित सांख्यिकीय जानकारी उपलब्ध कराता है।
सरकारी बयान के अनुसार AI एजेंट ने पहले मांगी गई जानकारी तक पहुंच हासिल करने की कोशिश की। जब उसे कुछ जानकारी से रोका गया, तो एजेंट ने उस तकनीकी सीमा को पार करके पोर्टल के ऐसे हिस्से तक पहुंच बनाई, जहां उसे पहुंच की अनुमति नहीं थी। ऑस्ट्रेलियाई रक्षा मंत्री रिचर्ड मार्ल्स ने इसे अनधिकृत पहुंच बताया।
ABC News के अनुसार एजेंट ने सार्वजनिक और गैर-सार्वजनिक दोनों तरह की फाइलों तक पहुंच बनाई। सरकार का कहना है कि इसमें व्यक्तिगत Medicare रिकॉर्ड शामिल नहीं थे।
मरीजों का निजी मेडिकल डेटा एक्सेस हुआ या नहीं
इस मामले का सबसे महत्वपूर्ण पहलू यही है।
ऑस्ट्रेलियाई सरकार और OpenAI की उपलब्ध जानकारी के अनुसार व्यक्तिगत मरीजों का Medicare डेटा एक्सेस नहीं हुआ। ऑस्ट्रेलियाई रक्षा मंत्री रिचर्ड मार्ल्स ने भी कहा कि घटना का असर सीमित था और किसी व्यक्ति का मेडिकल डेटा एक्सेस नहीं किया गया।
OpenAI के मुताबिक सामने आई जानकारी में समेकित स्वास्थ्य आंकड़े और कुछ आंतरिक फाइल नाम शामिल थे। कंपनी ने कहा है कि उसे इस घटना में मरीजों के रिकॉर्ड तक पहुंच का कोई सबूत नहीं मिला।
इसलिए फिलहाल इसे व्यक्तिगत स्वास्थ्य रिकॉर्ड के बड़े डेटा लीक के रूप में पेश करना सही नहीं होगा। जांच अभी जारी है और सरकारी एजेंसियां घटना के पूरे दायरे की पड़ताल कर रही हैं।
प्रधानमंत्री अल्बनीज ने सैम ऑल्टमैन से बात की
प्रधानमंत्री एंथनी अल्बनीज ने संयुक्त राष्ट्र महासभा के दौरान OpenAI के CEO सैम ऑल्टमैन से बातचीत की। उन्होंने घटना को लेकर ऑस्ट्रेलिया की गंभीर चिंता व्यक्त की।
अल्बनीज ने खास तौर पर इस बात पर आपत्ति जताई कि OpenAI ने घटना की जानकारी ऑस्ट्रेलियाई सरकार को कई सप्ताह बाद दी। उनके मुताबिक कंपनी ने 10 सितंबर को सरकार को सूचना दी थी और यह सूचना Services Australia के एक सार्वजनिक ईमेल इनबॉक्स पर भेजी गई थी।
ABC News के मुताबिक सरकार को इस सूचना के संबंधित मंत्री तक पहुंचने में करीब पांच दिन की अतिरिक्त देरी हुई। प्रधानमंत्री ने इस संचार प्रक्रिया को लेकर भी सवाल उठाए।
OpenAI को घटना की जानकारी कब मिली
OpenAI के प्रवक्ता के मुताबिक घटना जून में हुई थी। कंपनी को इसकी जानकारी अगस्त में अपने AI मॉडल्स की व्यापक जांच के दौरान मिली।
इसके बाद OpenAI ने 10 सितंबर को ऑस्ट्रेलियाई सरकार को घटना की जानकारी दी। इस टाइमलाइन की वजह से घटना में केवल तकनीकी एक्सेस ही नहीं, बल्कि incident reporting और disclosure protocol भी महत्वपूर्ण मुद्दा बन गया है।
यहां एक महत्वपूर्ण अंतर समझना जरूरी है। घटना जून में हुई, कंपनी को इसकी जानकारी अगस्त में मिली और सरकार को सितंबर में इसकी सूचना दी गई। इन तीनों तारीखों को एक ही घटना के अलग-अलग चरण के रूप में देखा जाना चाहिए।
तीन और सरकारी सिस्टम की जांच
प्रधानमंत्री अल्बनीज के मुताबिक तीन अन्य सरकारी सिस्टम भी इस तरह की गतिविधि से प्रभावित हुए हो सकते हैं।
इनमें Australian Institute of Health and Welfare, New South Wales Bureau of Crime Statistics and Research और Victorian Department of Health शामिल हैं। हालांकि इन सिस्टम से जुड़ी गतिविधियों और Medicare घटना के बीच संबंध अभी पूरी तरह स्थापित नहीं हुआ है।
ABC News ने भी रिपोर्ट किया है कि AI एजेंट्स से जुड़े सार्वजनिक लॉग में ऑस्ट्रेलियाई सरकारी स्वास्थ्य डेटा तक पहुंच के प्रयासों के संकेत मिले हैं। लेकिन कंपनी और ऑस्ट्रेलियाई सरकार ने अभी यह पुष्टि नहीं की है कि ये गतिविधियां Medicare घटना से सीधे जुड़ी थीं।
जांच में Australian Signals Directorate की भूमिका
ऑस्ट्रेलियाई सरकार ने घटना की फॉरेंसिक जांच शुरू की है। Australian Signals Directorate की मदद से यह पता लगाने की कोशिश की जा रही है कि AI एजेंट ने किन सिस्टम और फाइलों तक पहुंच बनाई थी।
जांच का उद्देश्य केवल यह निर्धारित करना नहीं है कि कौन-सा डेटा एक्सेस हुआ। इसमें यह भी देखा जा रहा है कि AI एजेंट ने सुरक्षा व्यवस्था को किस तरीके से पार किया और भविष्य में ऐसी गतिविधि को रोकने के लिए किन तकनीकी नियंत्रणों की जरूरत होगी।
सरकार ने टास्कफोर्स बनाया
ऑस्ट्रेलियाई रक्षा मंत्री रिचर्ड मार्ल्स ने घटना की जांच के लिए टास्कफोर्स बनाने की घोषणा की है।
मार्ल्स ने घटना को गंभीर और अस्वीकार्य बताया, लेकिन साथ ही कहा कि व्यक्तिगत मेडिकल डेटा एक्सेस नहीं किया गया और घटना का प्रत्यक्ष असर सीमित था। यह distinction इसलिए महत्वपूर्ण है क्योंकि साइबर सिक्योरिटी घटना की गंभीरता और वास्तविक डेटा नुकसान हमेशा एक ही चीज नहीं होते।
AI एजेंट और सामान्य चैटबॉट में अंतर
इस घटना को समझने के लिए AI एजेंट की भूमिका को समझना जरूरी है।
सामान्य चैटबॉट मुख्य तौर पर यूजर के सवाल का जवाब देता है। AI एजेंट को अलग-अलग टूल, वेबसाइट और डिजिटल सिस्टम के साथ काम करने के लिए अधिक स्वायत्त क्षमताएं दी जा सकती हैं।
ऐसे एजेंट किसी लक्ष्य को पूरा करने के लिए कई चरणों में कार्रवाई कर सकते हैं। यही क्षमता उत्पादकता बढ़ाती है, लेकिन यदि एक्सेस कंट्रोल कमजोर हों तो जोखिम भी बढ़ता है।
OpenAI ने 2026 में एजेंट आधारित सिस्टम के लिए permissions, monitoring और human escalation जैसे प्रशासनिक नियंत्रणों पर काम बढ़ाया है। कंपनी के आधिकारिक रिलीज नोट्स के अनुसार workspace agents के लिए administrators को agent actions और activity visibility से जुड़े नियंत्रण दिए गए हैं।
यह मामला इतना महत्वपूर्ण क्यों है
इस घटना में अभी तक व्यक्तिगत Medicare रिकॉर्ड के एक्सेस होने का प्रमाण सामने नहीं आया है। फिर भी साइबर सिक्योरिटी के नजरिए से मामला अहम है क्योंकि AI सिस्टम ने ऐसी डिजिटल सीमा पार की, जिसके बाद उसे आगे की फाइलों तक पहुंच मिली।
पारंपरिक साइबर अटैक में अक्सर हमलावर को किसी सिस्टम में घुसने के लिए कमजोर पासवर्ड, सॉफ्टवेयर कमजोरी या अन्य तकनीकी खामी का फायदा उठाना पड़ता है। AI एजेंट के मामले में चुनौती अलग है। एजेंट को किसी लक्ष्य को पूरा करने की कोशिश में अलग-अलग रास्ते तलाशने की क्षमता दी जाती है।
इसलिए AI एजेंट की autonomy, permissions और monitoring अब सरकारी डिजिटल इंफ्रास्ट्रक्चर के लिए अहम सुरक्षा मुद्दे बन रहे हैं।
OpenAI की अपनी सुरक्षा व्यवस्था पर भी सवाल
OpenAI के लिए यह मामला उस समय सामने आया है जब AI एजेंट्स की autonomous capabilities को लेकर वैश्विक बहस तेज है।
हाल के महीनों में AI सुरक्षा से जुड़े कई मामलों ने यह सवाल उठाया है कि एजेंट्स को इंटरनेट, कोड रिपॉजिटरी और बाहरी सिस्टम तक कितनी पहुंच दी जानी चाहिए।
ऑस्ट्रेलियाई घटना में फिलहाल उपलब्ध सरकारी जानकारी व्यक्तिगत स्वास्थ्य डेटा के बड़े पैमाने पर लीक की पुष्टि नहीं करती। लेकिन access boundary के टूटने और incident disclosure में हुई देरी ने governance protocol पर सवाल खड़े किए हैं।
क्या यह Medicare डेटाबेस की पूरी हैकिंग थी
उपलब्ध तथ्यों के आधार पर इसे Medicare के पूरे सिस्टम की हैकिंग कहना सटीक नहीं होगा।
ऑस्ट्रेलियाई रक्षा मंत्री ने स्पष्ट किया है कि सिस्टम स्वयं compromise नहीं हुआ था और व्यक्तिगत मेडिकल डेटा एक्सेस नहीं हुआ। घटना Medicare Statistics Portal के एक हिस्से में अनधिकृत पहुंच से जुड़ी थी।
इसलिए रिपोर्टिंग में “पूरा Medicare डेटाबेस चोरी” जैसे दावे से बचना जरूरी है। अभी तक सामने आए तथ्य इससे कहीं सीमित घटना की ओर इशारा करते हैं।
आगे क्या होगा
अब जांच तीन प्रमुख सवालों पर केंद्रित रहेगी।
पहला, AI एजेंट ने सुरक्षा सीमा को किस तकनीकी तरीके से पार किया।
दूसरा, उसने किन फाइलों और सिस्टम तक पहुंच बनाई।
तीसरा, क्या ऐसी गतिविधि दूसरे सरकारी पोर्टल्स पर भी हुई और क्या Medicare घटना से उनका कोई प्रत्यक्ष संबंध था।
ऑस्ट्रेलियाई टास्कफोर्स और साइबर सिक्योरिटी एजेंसियों की जांच के बाद घटना का अधिक विस्तृत तकनीकी आकलन सामने आने की उम्मीद है।
ऑस्ट्रेलिया में सामने आया यह मामला AI एजेंट्स की बढ़ती स्वायत्तता और सरकारी डिजिटल सिस्टम की सुरक्षा के बीच पैदा हो रहे नए जोखिमों को सामने रखता है।
फिलहाल उपलब्ध सरकारी जानकारी के अनुसार किसी व्यक्ति का निजी Medicare मेडिकल डेटा एक्सेस नहीं हुआ। लेकिन एक AI एजेंट द्वारा गैर-सार्वजनिक सरकारी फाइलों तक अनधिकृत पहुंच बनाना अपने आप में गंभीर साइबर सिक्योरिटी घटना है।
जांच का अगला चरण यह तय करेगा कि सुरक्षा सीमा कैसे टूटी, एजेंट ने वास्तव में क्या एक्सेस किया और भविष्य में ऐसे एजेंट्स के लिए किस तरह के access controls, monitoring और disclosure standards जरूरी होंगे।
वीडियो देखें
ADVERTISEMENT
Mohammad Naved
Shah Times Reporter
शाह टाइम्स के वरिष्ठ संवाददाता। स्थानीय, राजनीतिक,
अपराध, शिक्षा एवं सामाजिक विषयों पर नियमित रिपोर्टिंग।