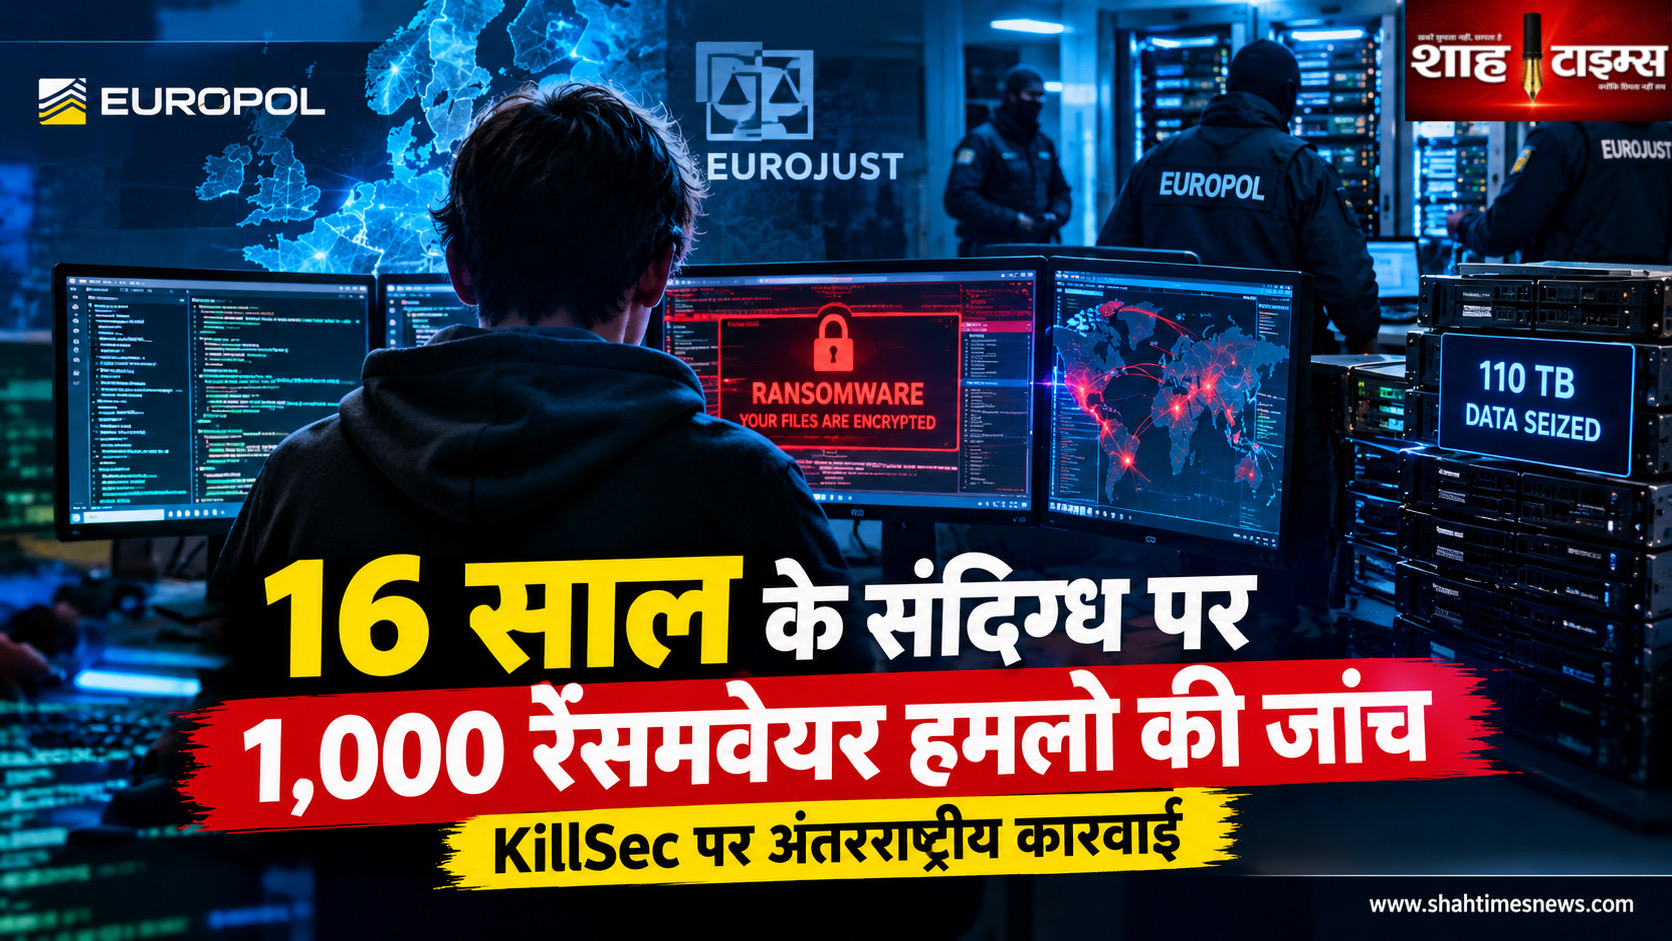
16 साल के नाबालिग पर साइबर गिरोह चलाने का आरोप
स्पेन। यूरोप में रैंसमवेयर और साइबर अपराध के खिलाफ चलाए गए अंतरराष्ट्रीय अभियान में एक 16 वर्षीय नाबालिग को KillSec नाम के साइबर अपराध समूह का कथित मुख्य ऑपरेटर बताया गया है। यूरोपोल और यूरोजस्ट के अनुसार, समूह से जुड़े करीब 1,000 संदिग्ध साइबर हमलों की जांच की गई है। कार्रवाई के दौरान तीन संदिग्धों को अस्थायी रूप से गिरफ्तार किया गया और चार देशों में आठ ठिकानों पर तलाशी ली गई।
Operation KillSwitch के तहत कार्रवाई
यह कार्रवाई Operation KillSwitch के तहत 30 सितंबर 2026 को की गई। जांच का नेतृत्व जर्मन अधिकारियों ने किया, जबकि कई यूरोपीय देशों और अन्य अंतरराष्ट्रीय एजेंसियों ने इसमें सहयोग किया।यूरोपोल के मुताबिक स्पेन, ग्रीस, रोमानिया और ब्रिटेन में आठ परिसरों की तलाशी ली गई। स्पेन में 16 वर्षीय संदिग्ध को गिरफ्तार किया गया। उसके अलावा दो अन्य लोगों को भी अस्थायी रूप से गिरफ्तार किया गया है।
KillSec क्या करता था?
जांच एजेंसियों के अनुसार KillSec करीब 2024 से सक्रिय था। समूह पर आरोप है कि उसने सॉफ्टवेयर की कमजोरियों और ठीक से सुरक्षित न किए गए प्रवेश बिंदुओं, खासकर क्लाउड स्टोरेज से जुड़े सिस्टम, का फायदा उठाकर संगठनों के कंप्यूटर नेटवर्क तक पहुंच बनाई। सिस्टम में प्रवेश के बाद संवेदनशील डेटा कॉपी किया जाता था। इसके बाद कथित तौर पर पीड़ित संगठनों को चोरी किए गए डेटा को सार्वजनिक करने की धमकी दी जाती थी और बदले में फिरौती मांगी जाती थी।
करीब 1,000 हमलों की जांच, लेकिन सभी सफल नहीं
यहां एक महत्वपूर्ण अंतर समझना जरूरी है। अधिकारियों की जांच करीब 1,000 संदिग्ध हमलों से जुड़ी है, लेकिन इसका अर्थ यह नहीं है कि सभी 1,000 हमले सफल रहे। उपलब्ध जांच जानकारी के अनुसार अधिकारियों ने अब तक करीब 500 हमलों को सफल माना है। जांच आगे बढ़ने के साथ यह संख्या बदल सकती है, क्योंकि जब्त किए गए कंप्यूटर, सर्वर और डिजिटल डेटा की जांच अभी जारी है।
110 टेराबाइट चोरी किया गया डेटा सुरक्षित किया गया
अंतरराष्ट्रीय कार्रवाई में अधिकारियों ने KillSec की डार्क वेब लीक साइट पर नियंत्रण हासिल किया। यूरोपोल के अनुसार, इससे कम से कम 110 टेराबाइट डेटा को आगे अनधिकृत पहुंच से सुरक्षित किया गया। यह डेटा कथित तौर पर उन संगठनों से संबंधित था, जिनके सिस्टम से KillSec ने जानकारी हासिल की थी। समूह की वेबसाइट पर पीड़ित संगठनों को डेटा सार्वजनिक करने की धमकी दी जाती थी। भुगतान नहीं करने वाले पीड़ितों के डेटा को मुफ्त डाउनलोड के लिए उपलब्ध कराने की धमकी भी दी जाती थी।
16 वर्षीय संदिग्ध की भूमिका क्या थी?
जांचकर्ताओं के अनुसार, 16 वर्षीय संदिग्ध को KillSec का administrator और suspected main operator माना जा रहा है। यानी जांच एजेंसियां उसे समूह के संचालन में केंद्रीय भूमिका निभाने वाला व्यक्ति मान रही हैं।एक अन्य संदिग्ध की पहचान कथित developer के रूप में हुई है। वह अगस्त 2026 में 18 वर्ष का हुआ और जांच के अनुसार कुछ कथित अपराधों के समय वह नाबालिग था। इसके अलावा negotiator और affiliate की भूमिका से जुड़े अन्य संदिग्धों की भी पहचान की गई है। यह सभी भूमिकाएं जांच एजेंसियों के आरोप/प्रारंभिक निष्कर्ष हैं; इन्हें अदालत द्वारा सिद्ध अपराध के रूप में प्रस्तुत नहीं किया जाना चाहिए।
जांच में AI के इस्तेमाल का भी पता
यूरोपोल के अनुसार जांचकर्ताओं को यह भी पता चला कि समूह के सदस्यों ने AI का इस्तेमाल रैंसमवेयर इंफ्रास्ट्रक्चर तैयार करने और बनाए रखने तथा संभावित पीड़ितों की पहचान करने में किया। यह पहलू साइबर सुरक्षा के क्षेत्र में खास तौर पर महत्वपूर्ण है, क्योंकि AI के दुरुपयोग से साइबर अपराधियों की कुछ गतिविधियों को अधिक तेज या स्वचालित बनाने की आशंका सुरक्षा एजेंसियों के लिए एक बढ़ती चुनौती है।
अंतरराष्ट्रीय स्तर पर हुई कार्रवाई
इस अभियान में बेल्जियम, फिनलैंड, जर्मनी, ग्रीस, नीदरलैंड्स, रोमानिया, स्पेन, स्विट्जरलैंड, ब्रिटेन और अमेरिका से संबंधित अधिकारी और एजेंसियां शामिल रहीं। साइबर सुरक्षा कंपनियों Bitdefender और Group-IB ने भी जांच में सहयोग किया।
आगे क्या होगा?
अधिकारियों ने जब्त किए गए कंप्यूटर, सर्वर और अन्य डिजिटल साक्ष्यों की जांच शुरू कर दी है। जांचकर्ताओं का उद्देश्य संभावित रूप से जुड़े अन्य हमलों, पीड़ित संगठनों और संदिग्धों की पहचान करना है। इसके साथ ही कथित आपराधिक कमाई और क्रिप्टोकरेंसी से जुड़े लेन-देन की भी जांच की जा रही है।
निष्कर्ष
KillSec मामले ने एक बार फिर दिखाया है कि साइबर अपराध अब केवल किसी एक देश तक सीमित नहीं है। एक अंतरराष्ट्रीय जांच में 16 वर्षीय संदिग्ध को रैंसमवेयर समूह का कथित मुख्य ऑपरेटर बताए जाने और करीब 1,000 संदिग्ध हमलों की जांच सामने आने के बाद कई देशों की एजेंसियों ने मिलकर कार्रवाई की है।हालांकि, करीब 1,000 हमलों का आंकड़ा जांच के दायरे को दर्शाता है, जबकि लगभग 500 हमलों को अब तक सफल माना गया है। मामले की डिजिटल जांच जारी है और आगे नए तथ्य सामने आ सकते हैं।
Shah Times Reporter
शाह टाइम्स के वरिष्ठ संवाददाता। स्थानीय, राजनीतिक, अपराध, शिक्षा एवं सामाजिक विषयों पर नियमित रिपोर्टिंग।